Cabinets d'avocats
Secret professionnel, dossiers sensibles, échanges par e-mail : chaque poste est un point d'entrée à verrouiller.
Pourquoi les cabinets d'avocats, les structures financières et les PME exigeantes confient leur sécurité à C-Technologies.
« Les menaces ne préviennent jamais. La conformité seule ne suffit plus : il faut une architecture proactive, taillée sur mesure et pilotée par un expert qui en répond personnellement. »
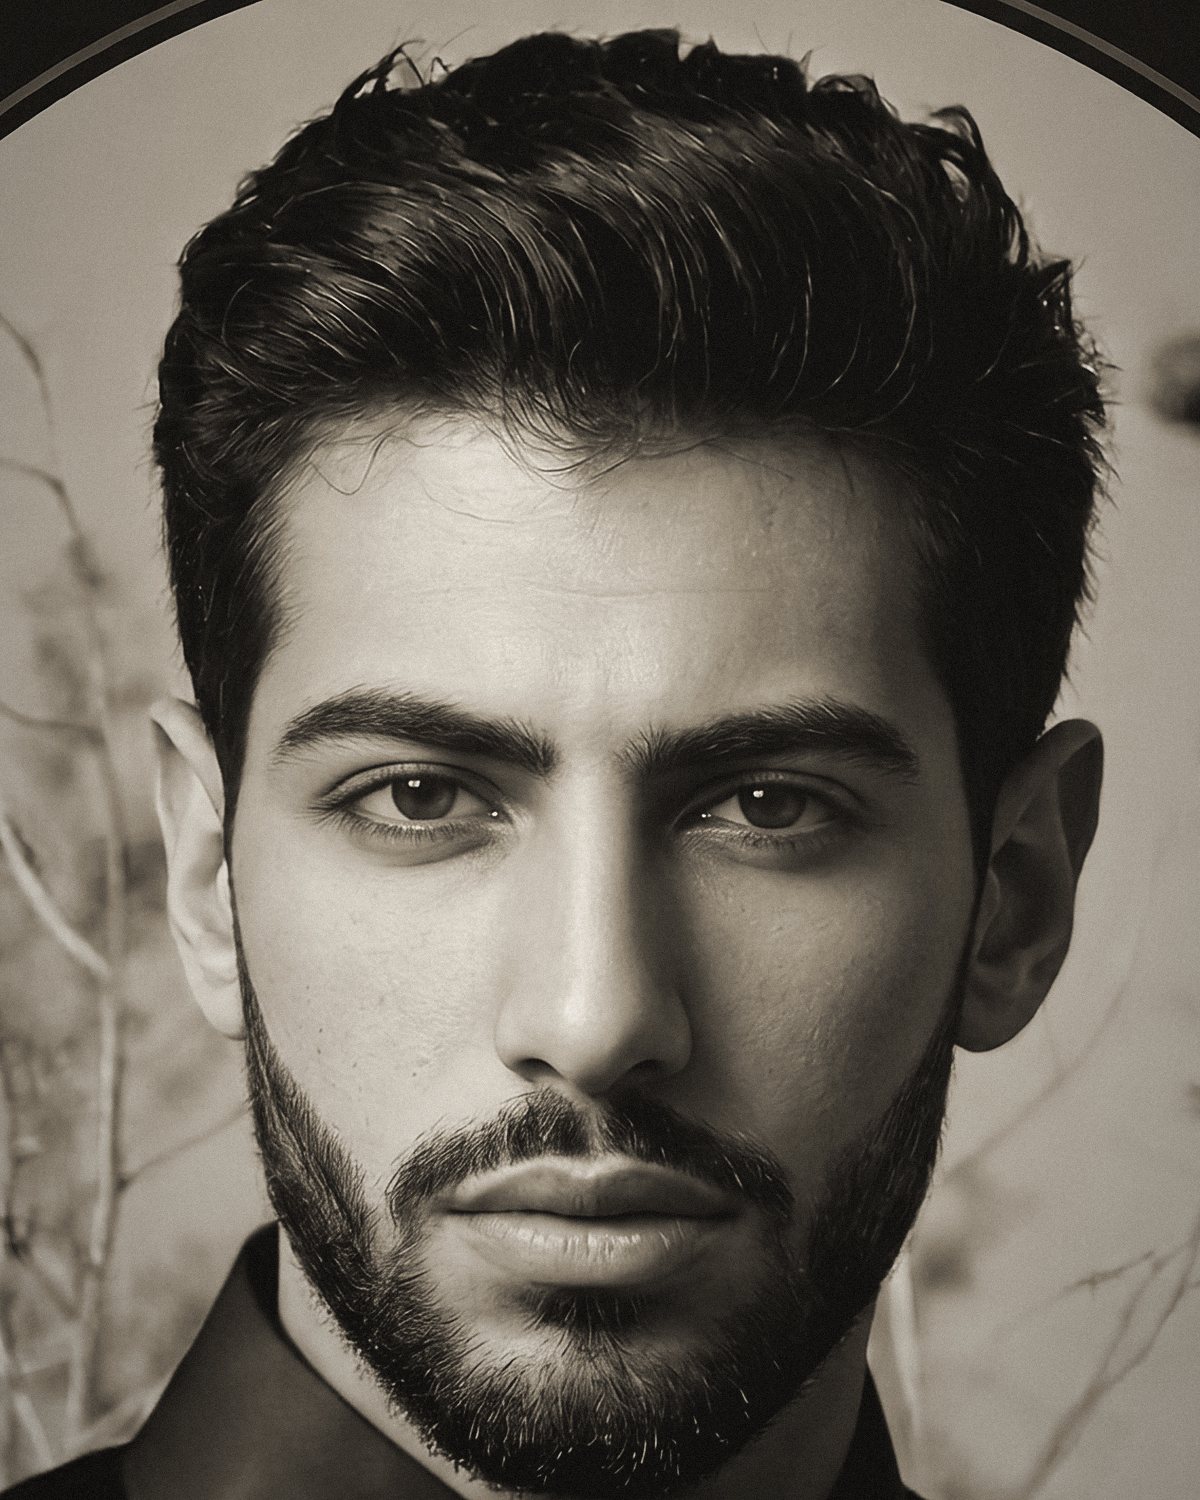
J'ai commencé par le réseau et les infrastructures, avant de me spécialiser en cybersécurité. Depuis, j'ai assuré la sécurité d'organisations où l'erreur n'est pas permise : l'énergie, en tant que CISO, le logement, et l'administration fédérale belge.
Avec C-Technologies, je mets cette même exigence au service des PME et des professions réglementées — avec la proximité d'un interlocuteur unique : moi.
Ik begon in netwerken en infrastructuur en specialiseerde me daarna in cyberbeveiliging. Sindsdien sta ik in voor de beveiliging van organisaties waar fouten geen optie zijn: energie, als CISO, huisvesting en de Belgische federale overheid.
Met C-Technologies breng ik diezelfde lat naar kmo's en gereglementeerde beroepen — met de nabijheid van één vast aanspreekpunt: mezelf.
I started out in networking and infrastructure before specialising in cybersecurity. Since then, I have secured organisations where mistakes are not an option: energy, as CISO, housing, and the Belgian federal administration.
With C-Technologies, I bring that same standard to SMEs and regulated professions — with the closeness of a single point of contact: me.
Cartographie de votre parc, de vos accès et de votre exposition réelle aux menaces.
Installation et configuration des protections, en limitant l'impact sur votre activité.
Surveillance, correctifs et réponse aux alertes, au quotidien et par le même expert.
Un bilan mensuel clair, pensé pour la direction : ce qui a été bloqué, ce qui reste à traiter.
Secret professionnel, dossiers sensibles, échanges par e-mail : chaque poste est un point d'entrée à verrouiller.
Données patrimoniales et fraude au virement : la cible privilégiée de l'ingénierie sociale.
Sans équipe sécurité interne, mais avec des exigences de grand groupe — clients, assureurs, NIS2.
La loi belge transposant la directive NIS2 est en vigueur depuis le 18 octobre 2024. Elle concerne de nombreuses entreprises de secteurs critiques et importants, impose des mesures de gestion des risques et des notifications d'incidents, et rend la direction responsable de leur mise en œuvre.
Le Centre pour la Cybersécurité Belgique (CCB) propose le cadre CyberFundamentals pour structurer cette démarche. C-Technologies vous aide à l'appliquer concrètement.
De Belgische wet die de NIS2-richtlijn omzet, is van kracht sinds 18 oktober 2024. Ze geldt voor heel wat bedrijven in kritieke en belangrijke sectoren, legt maatregelen voor risicobeheer en incidentmelding op, en maakt het bestuur verantwoordelijk voor de uitvoering ervan.
Het Centrum voor Cybersecurity België (CCB) biedt het CyberFundamentals-kader om die aanpak te structureren. C-Technologies helpt u het concreet toe te passen.
The Belgian law transposing the NIS2 Directive has been in force since 18 October 2024. It applies to many companies in critical and important sectors, requires risk-management measures and incident reporting, and makes management responsible for their implementation.
The Centre for Cybersecurity Belgium (CCB) offers the CyberFundamentals framework to structure this work. C-Technologies helps you apply it in practice.
Identifiez votre niveau d'exposition et choisissez le pack adapté à vos enjeux.